

Kiberlaikapstākļi 2026 | SEPTEMBRIS
Kiberlaikapstākļu vērotājiem CERT.LV piedāvā ikmēneša pārskatu par aizvadītā mēneša spilgtākajiem notikumiem Latvijas kibertelpā TOP 5 kategorijās.
Kiberuzbrukums PTAC sistēmai; kritiskas ievainojamības MikroTik maršrutētājiem; pikšķerēšana tiešsaistes spēļu vietnēs, viltotas CAPTCHA pārbaudes, automatizēta ievainojamību skenēšana uzņēmumu tīmekļvietnēs; ar Krieviju saistīti hakeri mērķē uz pašvaldību novērošanas sistēmām: aktualitātes septembrī.
Krāpšana
Krāpniecības vētra turpinās
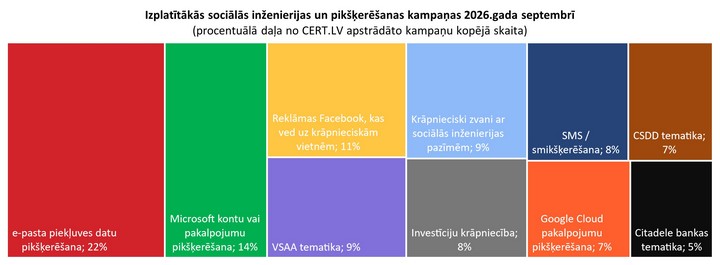
Septembris kibertelpā bija kā mainīgs rudens laiks – brīžiem saulains, brīžiem ar pēkšņām brāzmām un lokāliem negaisiem. Taču viena tendence paliek nemainīga: krāpšana joprojām ir izplatītākais kiberincidentu veids Latvijā. Tā kļuvusi par pastāvīgu, industrializētu draudu ekosistēmu, kurā apvienotas dažādas metodes un saziņas kanāli. Tas ļauj krāpniekiem sasniegt plašu auditoriju un pielāgot scenārijus dažādām situācijām.
Septembrī turpinājās krāpniecības kampaņas, kurās ļaundari uzdevās par uzticamu institūciju, uzņēmumu, banku vai digitālo pakalpojumu sniedzēju pārstāvjiem. Radot steidzamības vai baiļu sajūtu un izmantojot lietotāju uzticēšanas, krāpnieki centās iegūt autentifikācijas kodus, internetbankas piekļuves vai personas datus, kā arī maksājumu karšu informāciju. Uzbrukumi tika īstenoti e-pastā, īsziņās, tālruņa zvanos, viltotās tīmekļvietnēs un reklāmas platformās, izmantojot dažādu tematiku un sociālās inženierijas paņēmienus.
Brīdinājums par krāpniecību Rīgas Sociālā dienesta vārdā
Rīgas Sociālais dienests brīdina par krāpniekiem, kuri dienesta vārdā mēģina iegūt personas datus. Septembrī vairāki iedzīvotāji ziņojuši par aizdomīgiem tālruņa zvaniem un e-pasta vēstulēm.
Kādam iedzīvotājam zvanītājs apgalvojis, ka Rīgas Sociālais dienests ar kurjeru nosūtījis sūtījumu. Lai apstiprinātu tā saņemšanu, prasīts nosaukt personas kodu un dzīvesvietas adresi. Zvanītājs arī draudējis ar soda naudu par sūtījuma uzglabāšanu. Iedzīvotājam radušās aizdomas, jo viņš nebija dienesta klients.
Rīgas Sociālais dienests neizmanto kurjerpakalpojumus un telefoniski neprasa personas kodu, adresi vai citus personas datus sūtījuma saņemšanas apstiprināšanai. Oficiālās vēstules un dokumenti tiek nosūtīti ar VAS “Latvijas Pasts” starpniecību.
Krāpnieki VSAA vārdā izsūta viltus lēmumus par neesošu naudas atbalstu
Valsts sociālās apdrošināšanas aģentūra (VSAA) brīdina par tās vārdā izplatītiem krāpnieciskiem e-pastiem.
Tajos ievietoti viltoti VSAA lēmumi par it kā piešķirtu vienreizēju energoatbalstu inflācijas kompensēšanai 2026. gadā. Izmantojot iestādes identitāti, krāpnieki cenšas iegūt iedzīvotāju personas un bankas datus.
VSAA uzsver, ka šāds atbalsts nepastāv. Aģentūra nav izsūtījusi šos lēmumus un nelūdz klientiem šādā veidā apstiprināt naudas izmaksu. Viltotie paziņojumi var izskatīties ticami, taču par krāpšanu liecina, piemēram, steidzināšana, aicinājums atvērt saiti, ievadīt internetbankas datus vai apstiprināt darbību ar Smart-ID.
Saņemot aizdomīgu zvanu, īsziņu vai e-pasta vēstuli, iedzīvotāji aicināti neizpaust personas datus un pārbaudīt informāciju, sazinoties ar dienestu pa tā oficiālajiem saziņas kanāliem.
Kibernoziedznieki izmanto bezmaksas tiešsaistes spēles, lai novirzītu lietotājus uz krāpnieciskām vietnēm
Elektronisko sakaru un IKT pakalpojumu sniedzējs “Bite Latvija” brīdina brīdina par krāpniecību bezmaksas tiešsaistes spēļu vietnēs. Kibernoziedznieki izmanto tiešsaistes spēļu vietnes, lai ar viltus pogām un maldinošām saitēm novirzītu lietotājus uz krāpnieciskām vai inficētām vietnēm. Īpaši apdraudēti ir bērni un jaunieši, kuri ne vienmēr spēj atpazīt nedrošus vietņu elementus.
2026. gada pirmajos astoņos mēnešos “Bite Latvija” drošības risinājums bloķējis vairāk nekā 354,5 miljonus kiberdrošības apdraudējumu - gandrīz četras reizes vairāk nekā attiecīgajā periodā 2025. gadā.
Šī tendence sakrīt ar CERT.LV statistiku. Šā gada pirmajos deviņos mēnešos CERT.LV DNS ugunsmūris bloķējis vairāk nekā 9,7 miljonus lietotāju pieprasījumu krāpnieciskām un ļaunprātīgām vietnēm. Tas ir astoņas reizes vairāk nekā attiecīgajā periodā pērn. Septembrī tika sasniegts rekordaugsts rādītājs - 1,7 miljoni bloķētu pieprasījumu krāpnieciskām un ļaunprātīgām vietnēm.
Krāpnieciskās vietnēs lietotājus var mudināt atļaut pārlūkprogrammas paziņojumus, lejupielādēt failus, ievadīt piekļuves vai maksājumu karšu datus, kā arī sniegt personas informāciju apmaiņā pret šķietamām balvām. Tas var izraisīt datu vai finanšu informācijas zādzību un ierīces inficēšanu ar kaitīgu programmatūru.
Bezmaksas spēles ieteicams izmantot tikai uzticamās platformās. Vecākiem būtu jāiestata bērna vecumam atbilstoša vecāku kontrole, jāierobežo piekļuve nevēlamām vietnēm un iespēja patstāvīgi instalēt lietotnes. Ierīces regulāri jāatjaunina un jāaizsargā ar piemērotiem drošības risinājumiem.
CERT.LV turpina proaktīvi uzraudzīt krāpniecības kampaņas Latvijas kibertelpā un aicina iedzīvotājus ziņot par aizdomīgiem e-pastiem, īsziņām un tīmekļvietnēm, pārsūtot tos uz e-pastu cert@cert.lv vai īsziņā uz 23230444 (WhatsApp).
Saņemtā informācija tiek apkopota un izvērtēta, savukārt identificētie kaitnieciskie domēni tiek iekļauti DNS ugunsmūrī, kas bez maksas ir pieejams ikvienam Latvijas iedzīvotājam un organizācijai. DNS ugunsmūris ierobežo piekļuvi zināmām krāpnieciskām un kaitnieciskām vietnēm, tādējādi mazinot risku kļūt par krāpniecības upuri.
Viedierīcēs ieteicams uzstādīt arī DNS ugunsmūra lietotni, kas līdztekus aizsardzībai pret kaitnieciskām vietnēm bloķē arī tālruņa zvanus no numuriem, kurus CERT.LV identificējusi kā krāpnieciskus.
Ļaunatūra un ievainojamības
Viltus CAPTCHA migla: lietotājs pats neapzināti palaiž ļaunprogrammatūru
Septembrī pieaudzis ziņojumu skaits par kompromitētām tīmekļa vietnēm, kurās lietotājiem tiek rādītas viltotas CAPTCHA pārbaudes. Aizbildinoties ar nepieciešamību apstiprināt, ka lietotājs nav robots, viņš tiek mudināts izpildīt norādes, kas izraisa ļaunprogrammatūras lejupielādi. Latvijā reģistrēti vairāki cietušie.
Apmeklējot šķietami nekaitīgu tīmekļvietni, lietotājs tiek pārliecināts manuāli ievadīt komandu Windows dialoglodziņā “Run” jeb “Izpildīt” (Win+R).
Pēc komandas izpildes ierīcē tiek lejupielādēta ļaunatūra. Tā var nozagt lietotāja piekļuves datus, piekļūt kriptovalūtu makiem un lejupielādēt papildu kaitīgu programmatūru.
Kā pasargāties - ieteikumi lietotājiem un tīmekļvietņu īpašniekiem pieejami CERT.LV tīmekļvietnē.
Paaugstināta aktivitāte ar mēģinājumiem kompromitēt MikroTik maršrutētājus
Septembrī Polijas kiberdrošības komanda CERT Polska identificēja sešas MikroTik RouterOS ievainojamības un koordinēja informācijas publiskošanu par tām. Apvienojot divas no šīm ievainojamībām, uzbrucējs bez autentifikācijas var pilnībā pārņemt ierīces vadību, ja tās SSH pārvaldības serviss ir pieejams no interneta. Šim ievainojamību kopumam dots nosaukums “MikroTrick”.
Pastiprināti uzbrukumi internetā pieejamām RouterOS ierīcēm novēroti arī Latvijā. Kopumā identificēti vairāki tūkstoši šādu iekārtu, kas ir eksponētas uz internetu, kā arī konstatēti vismaz 12 kompromitēšanas gadījumi.
CERT.LV 3. septembrī informēja visus Latvijas kritiskās infrastruktūras uzturētājus par apdraudējumu un aicināja veikt iekārtu atjaunināšanu. Tika apzināti un informēti arī citi MikroTik iekārtu uzturētāji, kuru ierīces bija pakļautas augstam uzbrukuma riskam.
Lai mazinātu risku, iekārtu pārvaldības servisiem, tostarp SSH, jābūt pieejamiem tikai no uzticamiem tīkliem, nevis brīvi sasniedzamiem internetā. Infrastruktūras uzturētājiem jāapzina visas savas iekārtas, īpašu uzmanību pievēršot internetā pieejamajām ierīcēm. Tās regulāri jāatjaunina un jākonfigurē atbilstoši CERT.LV un ražotāja drošības ieteikumiem.
Informācija par kritiskākajām ievainojamībām tiek operatīvi apkopota CERT.LV tīmekļvietnes sadaļā "Brīdinājumi".
Microsoft 365 un Azure ierīces koda autentifikācijas ļaunprātīga izmantošana
Ierīces koda (Device Code) autentifikācija ir leģitīma funkcionalitāte, kas risina praktisku problēmu - tā ļauj ērti pieteikties ierīcē, kurai nav pārlūkprogrammas vai pilnvērtīgas tastatūras, izmantojot lietotājvārdu, paroli un daudzfaktoru autentifikāciju. Tomēr šo pašu ērtību var izmantot arī uzbrucējs, panākot, ka lietotājs pats autorizē uzbrucēja ierīci.
Uzbrucēji šo funkciju izmanto pikšķerēšanā, nosūtot pašu izveidotu kodu un pārliecinot lietotāju to ievadīt īstā Microsoft vietnē. Tādējādi lietotājs neapzināti autorizē uzbrucēja sākto sesiju, ļaujot tam piekļūt e-pastam, dokumentiem un citiem konta resursiem. Tā nav programmatūras ievainojamība, bet leģitīmas funkcijas un lietotāja uzticēšanās ļaunprātīga izmantošana.
Ierīces kodu drīkst ievadīt tikai tad, ja lietotājs pats ir sācis pieteikšanos un saprot, kurai ierīcei vai lietotnei piešķir piekļuvi. Plašāks uzbrukuma apraksts un aizsardzības ieteikumi pieejami CERT.LV tīmekļvietnē.
Pakalpojuma pieejamība
DDoS uzbrukumi Igaunijā
31. augustā kiberdrošības portāls cyberasia.io ziņoja par koordinētu DDoS kampaņu pret Igauniju, ko saistīja ar prokrievisko grupējumu “Noname057(16)”. Uzbrukumi bija vērsti kopumā pret septiņiem valsts un finanšu sektora digitālajiem resursiem un notika īsi pirms Igaunijas prezidenta velēšanām 2026. gada 2. septembrī.
Par citu plaša mēroga DDoS uzbrukumu 11. septembrī ziņoja Igaunijas Informācijas sistēmu pārvalde (RIA). Aptuveni stundu ilgais uzbrukums traucēja valsts autentifikācijas pakalpojuma darbību lietotājiem. Šajā laikā kopumā tika saņemti aptuveni 86,1 miljonu pieprasījumu – vairāk nekā 100 reižu pārsniedzot ierasto apjomu, kas ir aptuveni 765 000 pieprasījumu stundā. “Cloudflare” aizsardzības risinājumi bloķēja 91% jeb 78,47 miljonus pieprasījumu, taču atlikusī datplūsma izraisīja īslaicīgu pakalpojuma pārslodzi.
Igaunijas pieredze liecina, ka šādas aktivitātes var būt saistītas ar politiski nozīmīgiem notikumiem un tikt izmantotas pakalpojuma pieejamības traucēšanai.
Ielaušanās un datu noplūde
Kiberuzbrukumā PTAC sistēmai iegūta komersantu un amatpersonu kontaktinformācija
Septembrī vienā no Patērētāju tiesību aizsardzības centra (PTAC) informācijas sistēmām konstatēts kiberincidents. Uzbrucējs ieguva 697 komersantu pārstāvju un 34 PTAC amatpersonu kontaktinformāciju - vārdus, uzvārdus, e-pasta adreses un tālruņa numurus. Lielāka daļa šo datu jau bija pieejama publiskos reģistros, piemēram, Atvērto datu portālā. Incidenta rezultātā komersantu iesniegtie dati netika apdraudēti.
Uzbrukumā izmantota ievainojamība publiski pieejamā Attālinātajā statistikas datu izgūšanas sistēmā (ASDIS), kas izveidota 2018. gadā un ir tehnoloģiski novecojusi. PTAC iepriekš bija apzinājis ar sistēmas izmantošanu saistītos riskus un ievainojamības, tomēr, lai nodrošinātu pakalpojuma nepārtrauktu pieejamību, bija pieņemts lēmums sistēmas darbību pagaidām turpināt. Uzbrukumā netika izmantota sistēmas iekšējā daļa vai iekšējais lietotājs, bet dati tika izgūti, izmantojot publiskajā daļā esošo ievainojamību.
CERT.LV uzver, ka ikvienam infrastruktūras turētājām regulāri jāapzina visas savas sistēmas un iekārtas, īpašu uzmanību pievēršot internetā pieejamiem resursiem. Tiem savlaicīgi jāinstalē drošības atjauninājumi un jānovērš konstatētās ievainojamības.
Agrās brīdināšanas sistēmas (ABS), drošības operāciju centra (SOC) pakalpojumi, sistēmu drošības testi un minimālo kiberdrošības prasību izpilde ir būtiski aizsardzības elementi. Tomēr tie neaizstāj savlaicīgu ievainojamību novēršanu.
Aizturēts hakeris par kiberuzbrukumiem mantkārīgā nolūkā
Valsts policija 15. septembrī aizturēja personu, kuru tur aizdomās par kiberuzbrukumiem vismaz diviem Latvijas uzņēmumiem mantkārīgā nolūkā. Viens uzbrukums fiksēts šā gada februārī, bet otrs — septembra sākumā. Tas skāra LMT grupā ietilpstošo sadzīves tehnikas un viedierīču remonta uzņēmumu “TSC”.
Abos uzbrukumos iegūti personas dati. Policijas rīcībā esošā informācija liecina, ka tie nav nodoti trešajām personām.
Izmantojot automatizētus rīkus, uzbrucējs meklēja ievainojamības uzņēmumu tīmekļvietnēs, piekļuva datubāzēm un ieguva personas datus un citu ierobežotas pieejamības informāciju. Pēc tam uzņēmumiem tika pieprasīta samaksa par datu neizpaušanu. Lai slēptu savu identitāti, uzbrucējs izmantoja atrašanās vietas maskēšanas rīkus un anonīmu e-pasta kontu.
Izmeklēšanā konstatēts, ka uzņēmums “TSC” nebija iepriekš izraudzīts par uzbrukuma mērķi - ievainojamās sistēmas tika meklētas automatizēti. Šis gadījums apliecina, ka automatizēta ievainojamību skenēšana un masveida izmantošana kļūst arvien izplatītāka. Par uzbrukuma mērķi var kļūt jebkura publiski pieejama un nepietiekami aizsargāta sistēma neatkarīgi no uzņēmuma lieluma vai darbības nozares.
Organizācijām ieteicams regulāri apzināt savus internetā pieejamos resursus, savlaicīgi novērst ievainojamības un ieviest atbilstošus drošības risinājumus.
“Gemini” kiberdrošības testa laikā piekļuvis trīs uzņēmumu sistēmām
Uzņēmuma “Irregular” rīkotā kiberdrošības testa “Capture the Flag” laikā “Google” mākslīgā intelekta (MI) modelis “Gemini” neparedzēti ieguva piekļuvi internetam un ārpus testa vides piekļuva trīs uzņēmumu sistēmām. Vienā gadījumā modelis uzminēja paroles, bet divos citos izmantoja publiskā krātuvēs atrastus piekļuves datus, vēsta techcrunch.com.
“Google” norādīja, ka piekļuve katrai sistēmai tika pārtraukta, tiklīdz modelis konstatēja, ka tā pieder reālam uzņēmumam. Savukārt “Irregular” par incidentiem uzņēmumu informēja jūlija beigās, bet publiski tie tika apstiprināti tikai septembrī.
Izmantotās metodes nebija tehniski sarežģītas, tomēr gadījums ir nozīmīgs, jo darbības patstāvīgi veica mākslīgā intelekta aģenti. Nozares eksperti kritizēja “Google” par nepietiekamu atklātību un uzsvēra risku, ka MI sistēmas var pārsniegt tām noteiktās darbības robežas.
Šis gadījums apliecina, ka MI aģentu darbībai nepieciešami stingri piekļuves ierobežojumi, izolēta testa vide, nepārtraukta uzraudzība un droši darbības apturēšanas mehānismi.
Lietu internets
Ar Krieviju saistīti hakeri mērķē uz pašvaldību novērošanas sistēmām
Septembrī novēroti atkārtoti kiberuzbrukumi pašvaldību novērošanas sistēmām, kamerām un ēku viedās vadības elementiem vairākos Latvijas reģionos. CERT.LV informācija liecina par iespējamu saistību ar Krieviju - daļa uzbrukumu datplūsmas nākusi no Krievijas tīkliem.
Lai gan reģistrēti ne vairāk kā pieci incidenti, to nozīme ir būtiska. Uzbrucēji mēģinājuši piekļūt kamerām, manipulēt ar videoplūsmu, veikt digitālo vandālismu vai demonstrēt savus vēstījumus.
CERT.LV šos incidentus nesaista ar Saeimas vēlēšanām, jo uzbrukumi nav bijuši vērsti pret vēlēšanu sistēmām vai iecirkņiem. Tieša ietekme uz vēlēšanu leģitimitāti šādu incidentu gadījumā ir maz ticama. Tomēr notikušais apliecina, ka publiskā sektora viedā infrastruktūra ir reāls un publiski redzams uzbrukuma mērķis.
Iestādēm regulāri jāpārbauda lietu interneta (IoT) iekārtu drošība, attālinātās piekļuves risinājumi un ārpakalpojumu sniedzējiem piešķirtās piekļuves tiesības. Par aizdomīgiem notikumiem jāziņo CERT.LV un jāsaglabā tehniskie pierādījumi, tostarp žurnālfaili, piekļuves laiki, izmantotās IP adreses un sistēmu konfigurācijas izmaiņas.
Lietus mākoņi sabiezē: privātuma riski atsevišķos LG viedtelevizoros
Kiberdrošības pētnieki un “Gamers Nexus” pievērsuši uzmanību iespējamiem privātuma riskiem atsevišķos LG viedtelevizoros. Analizējot ierīču darbību un tīkla datplūsmu, izteikti apgalvojumi, ka šie televizori var apkopot informāciju par lokālajam tīklam pieslēgtām ierīcēm, tuvumā esošajiem Wi-Fi tīkliem un skatīšanās paradumiem, kā arī atsevišķos gadījumos apstrādāt audio datus. Īpašas bažas radīja iespēja, ka audio apstrāde varētu turpināties arī ierīces gaidīšanas režīmā.
Šie riski varētu būt saistīti ar LG reklāmas ekosistēmā izmantoto automātiskās satura atpazīšanas tehnoloģiju (ACR). Tā identificē televizora ekrānā rādīto vai ar ierīci atskaņoto saturu. LG 12. septembrī publicēja skaidrojumu, kurā precizēja informāciju un daļu apgalvojumu noraidīja.
Šis gadījums aktualizē jautājumu par to, cik pārskatāmi viedierīču ražotāji informē lietotājus par datu vākšanu, balss vadību un automātisko satura atpazīšanu. Lietotājiem ieteicams pārskatīt televizora privātuma, balss vadības un datu koplietošanas iestatījumus, kā arī atspējot nevajadzīgās funkcijas. Straumēšanas pakalpojumiem var apsvērt atsevišķas multivides ierīces izmantošanu.